Aman Nggak Login Akun Kantor di Agen AI seperti Dots atau Grok Bot?
Agen AI seperti Dots, Grok Bot, dan Muse bekerja dengan akunmu sendiri. Cara tiap layanan menangani password, risikonya, dan pagar sebelum memberi akses akun kantor.
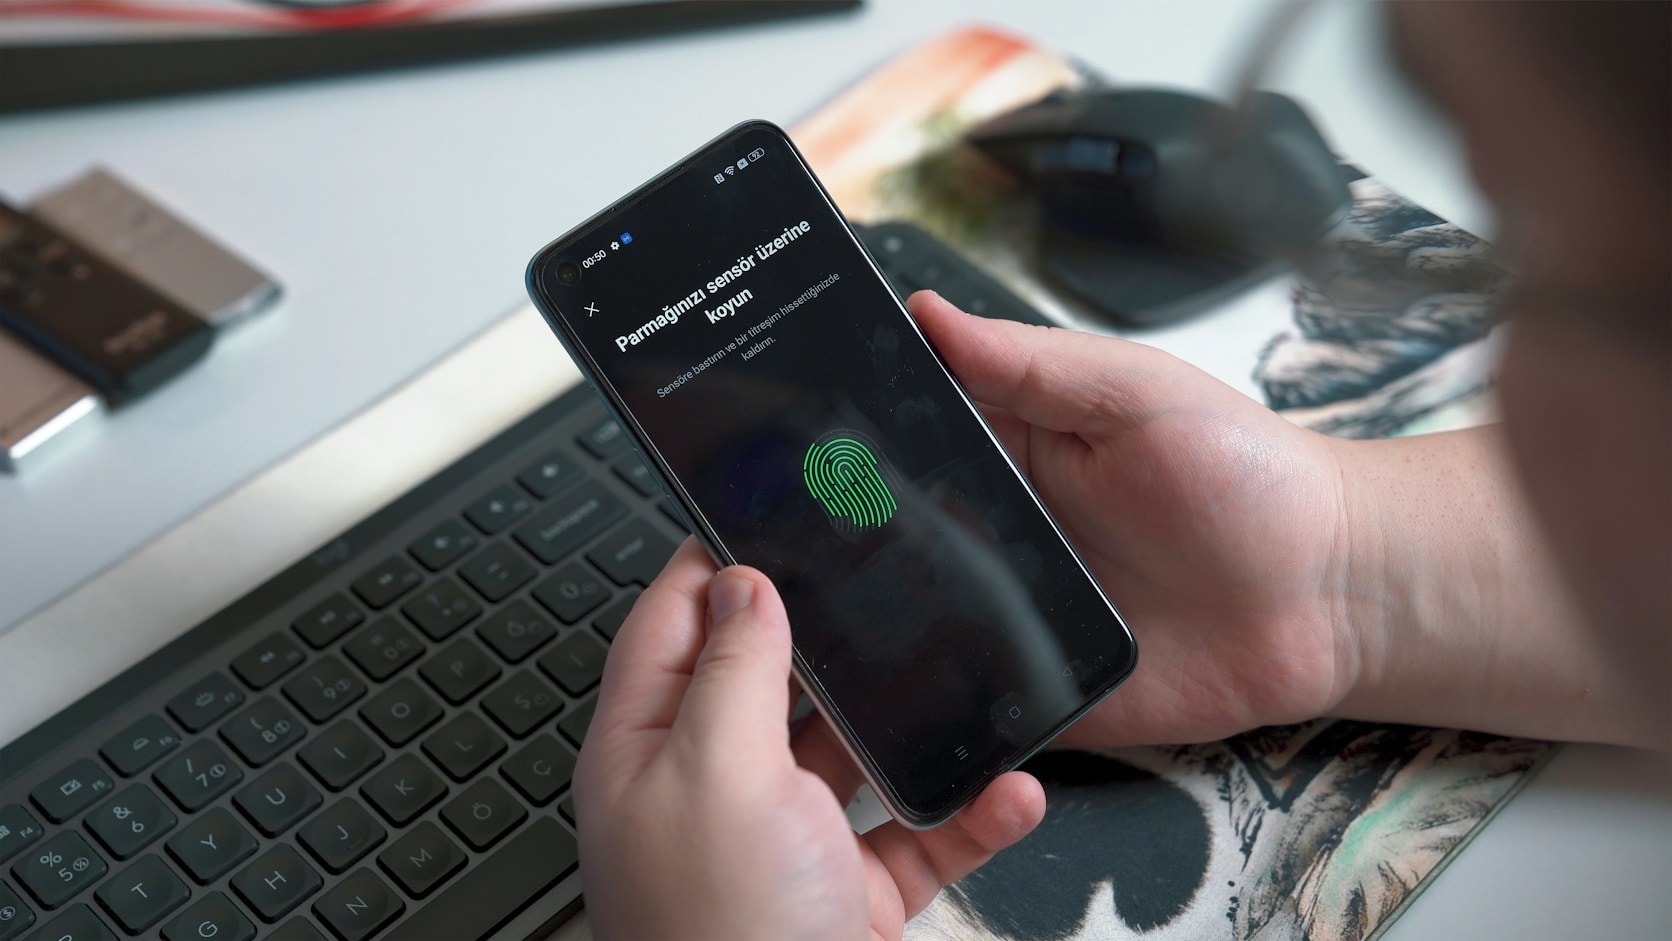
Login akun kantor di agen AI bisa cukup aman, asal kamu ingat satu hal: agen itu bekerja sebagai kamu. Apa pun yang bisa kamu lakukan dengan akun itu, agennya juga bisa. Jadi pertanyaan yang lebih tepat bukan "aman nggak agennya", tapi "akses apa yang aku kasih, dan tindakan mana yang tetap harus lewat persetujuanku".
Ini makin relevan karena agen seperti ChatGPT Dots, Grok Bot, dan Meta Muse sekarang punya komputer cloud sendiri dan bisa masuk ke aplikasi kerja. Perbandingan ketiganya sudah kubahas di ChatGPT Dots, Grok Bot, atau Meta Muse, Mana yang Cocok Jadi Asisten AI Pribadimu?. Di sini fokusnya satu: akses dan password.
Bagaimana tiap layanan menangani login
| Layanan | Cara menangani password dan login | Yang tetap harus kamu kerjakan |
|---|---|---|
| ChatGPT Dots | Browser cloud dot punya sesi login sendiri. Kamu bisa mengambil alih layar untuk login sendiri | Langkah seperti mengganti password harus kamu kerjakan sendiri |
| Grok Bot | Untuk login, kode dua langkah, dan pembayaran, Bot menyerahkan komputernya ke kamu. Token konektor disimpan di server, bukan di komputer Bot | Mengisi password dan kode, menyetujui tindakan berisiko |
| Meta Muse | Kredensial masuk ke penyimpanan aman yang nggak bisa dilihat Muse. Agen terpisah bernama Sentinel harus menyetujui tindakan Muse ke internet | Menyetujui sebelum email terkirim atau pembelian terjadi |
| Claude Duet | Password terenkripsi diteruskan ke browser tanpa dibuka, jadi Duet nggak pernah melihat password, cookie, atau token | Menyetujui pengiriman, pembayaran, dan penghapusan. Trading dan transfer antar rekening diblokir |
Sumber: halaman bantuan Dots, halaman keamanan Grok Bot, pengumuman Muse dari Meta, dan halaman keamanan Claude Duet.
Polanya mirip di semua layanan: password idealnya nggak pernah diketik ke chat, dan tindakan yang berisiko butuh persetujuan manusia. Bedanya ada di detail, dan detail itulah yang perlu kamu cek.
Risiko yang sebenarnya
1. Agen punya akses sebanyak kamu
Dokumentasi Grok Bot menulisnya terang-terangan: Bot nggak punya identitas sendiri, ia bertindak sebagai anggota yang login, dan aksesnya nggak pernah lebih dari pemiliknya. Kalimat terakhir itu terdengar menenangkan, tapi artinya juga kebalikannya. Kalau kamu login dengan akun admin, agenmu ikut jadi admin.
2. Instruksi tersembunyi di email atau halaman web
OWASP, komunitas keamanan aplikasi yang daftarnya banyak dipakai sebagai acuan, menempatkan prompt injection di urutan pertama risiko aplikasi AI versi 2025. Salah satu bentuknya, indirect prompt injection, terjadi saat AI membaca konten luar seperti halaman web atau file yang menyimpan instruksi tersembunyi. Agen yang membaca inbox kantor setiap hari terpapar risiko ini setiap hari. Penyedia sudah memasang perlindungan, tapi OpenAI sendiri menyebut perlindungannya mengurangi risiko, bukan menghilangkannya.
3. Satu komputer untuk banyak agen
Semua Grok Bot milik satu orang berbagi satu komputer cloud, termasuk file, browser, dan sesi login. Isolasinya per pengguna, bukan per Bot. Jadi kalau satu Bot login ke CRM, Bot lain di akun yang sama pun bisa memakai sesi itu.
4. Ingatan yang tertinggal
Di Dots, memutus sebuah aplikasi nggak menghapus apa yang sudah dipelajari dot dari aplikasi itu. Untuk menghapusnya, dot-nya harus di-reset. Kalau agen itu milik pribadi seorang karyawan, konteks kerja perusahaan ikut tersimpan di sana.
Pagar yang perlu dipasang
Ini saranku sebelum memberi agen akses ke akun kantor. Dua poin pertama sejalan dengan saran OWASP soal akses seminimal mungkin dan persetujuan manusia untuk tindakan berisiko:
- Pakai akses seminimal mungkin. Jangan login dengan akun admin atau super admin. Kalau bisa, beri akses hanya ke inbox, kalender, atau folder yang benar-benar dibutuhkan.
- Wajibkan persetujuan untuk tindakan yang nggak bisa dibatalkan, seperti mengirim pesan ke luar, menghapus data, dan pembayaran. Di Dots ini diatur lewat Custom rules, di Grok Bot lewat Auto Review.
- Jangan hubungkan rekening bank, panel admin, atau sistem keuangan di tahap awal.
- Pilih konektor resmi daripada berbagi password. Akses lewat konektor bisa dicabut tanpa mengganti password akunnya.
- Jangan pernah menempel password atau kode OTP ke chat. Biarkan proses login dikerjakan lewat fitur ambil alih layar atau penyimpanan kredensial yang disediakan.
- Nyalakan verifikasi dua langkah di semua akun yang dihubungkan.
- Cek log aktivitas tiap minggu, dan putus aplikasi yang sudah nggak dipakai.
- Masukkan agen ke checklist saat karyawan keluar. Cabut akses, konektor, dan sesi login-nya, sama seperti akun lain. Caranya ada di SOP Sederhana Biar AI Perusahaan Tetap Jadi Aset, Bukan Milik Pribadi.
Kalau perusahaanmu memakai paket bisnis, cek juga kontrol admin yang tersedia. Di ChatGPT Enterprise, akses dot mati secara default sampai admin menyalakannya. Di Grok Bot, kontrol jaringan dan log audit baru tersedia di paket Enterprise.
Jadi, boleh atau tidak?
Boleh, untuk pekerjaan yang banyak membaca dan berisiko rendah, seperti merangkum email, menyiapkan draf, dan mengecek jadwal, dengan akses yang dibatasi dan persetujuan untuk setiap pengiriman. Tunda dulu untuk akun admin, keuangan, dan apa pun yang kalau salah sulit dibatalkan. Prinsipnya sama dengan yang kubahas di Di Titik Mana Manusia Harus Tetap Ngecek Hasil AI dan Automation.
Penutup
Agen AI paling aman diperlakukan seperti karyawan baru yang sangat cepat tapi belum dikenal. Beri akses secukupnya, minta persetujuan untuk keputusan penting, dan cek pekerjaannya secara rutin. Kalau akunnya dibobol, yang hilang bukan cuma satu akun, seperti yang kubahas di Kalau Akun Google Perusahaan Kena Hack Besok Pagi, Apa Saja yang Hilang?.
Kalau kamu ingin menyusun aturan akses agen AI untuk timmu sebelum mulai dipakai, cerita aja dulu kebutuhanmu.
Foto di artikel ini dari Unsplash, karya Onur Binay (foto utama) dan Franck, dipakai sesuai Unsplash License.
Ada proses di tim kamu yang masih manual?
Cerita aja, kita cariin solusinya bareng.
Catatan lainnya
Bisakah AI Belajar Gaya Jualan dari Riwayat Chat WhatsApp?
Bisa, dan biasanya nggak perlu melatih model sendiri. Cara ekspor chat WhatsApp, mengubahnya jadi panduan gaya, prompt siap pakai, serta risiko data pelanggannya.
Baca catatan
Bedanya Gemini dan ChatGPT untuk Kerja Kantor, Mana yang Lebih Cocok?
Gemini dan ChatGPT sama-sama bisa dipakai kerja, tapi kekuatannya beda. Harga paket dalam Rupiah, mana yang cocok untuk tim di Google Workspace, dan kapan ChatGPT lebih pas.
Baca catatan